אבטחת אתר וורדפרס נשענת בעיקר על שלושה דברים: עדכונים שוטפים, תוספים מעטים ואמינים, וגישה מוגנת ללוח הניהול. רוב הפריצות לא מגיעות מליבת וורדפרס עצמה אלא מתוספים ישנים, סיסמאות חלשות והגדרות שלא הוקשחו. הנה עשרה צעדים שאפשר לבצע בלי להיות מתכנתים, לפי סדר העדיפויות.
למה אבטחת אתר וורדפרס חשובה גם לעסק קטן?
אתר עסקי קטן הוא יעד נוח לפורצים כי פריצות רבות מתבצעות אוטומטית, בסריקה המונית של אתרים עם תוסף ישן, בלי קשר לגודל העסק. אתר שנפרץ עלול להפיץ ספאם, להיחסם בגוגל או לאבד נתוני לקוחות.
לפי דוח Patchstack על מצב אבטחת וורדפרס ב-2025, התגלו בשנה זו יותר מ-11 אלף חולשות חדשות במערכת האקולוגית של וורדפרס, עלייה של כ-42% לעומת השנה שלפניה. כ-91% מהחולשות נמצאו בתוספים, כ-9% בערכות נושא, ובליבת וורדפרס עצמה רק 6.
המשמעות פשוטה: הסיכון העיקרי יושב בתוספים ובערכות הנושא שאתם מתקינים, לא בוורדפרס כמערכת. מי שעדיין לא מכיר את המערכת יכול לקרוא קודם מה זה וורדפרס ולמי הוא מתאים.
איך מעדכנים נכון: ליבה, תוספים וערכות נושא?
עדכון תוספים וערכות נושא הוא הצעד המשמעותי ביותר באבטחה, כי רוב החולשות מתוקנות בגרסה חדשה שמתפרסמת אחרי הגילוי. אתר שלא מתעדכן נשאר חשוף לחולשה שכבר ידועה לכולם.
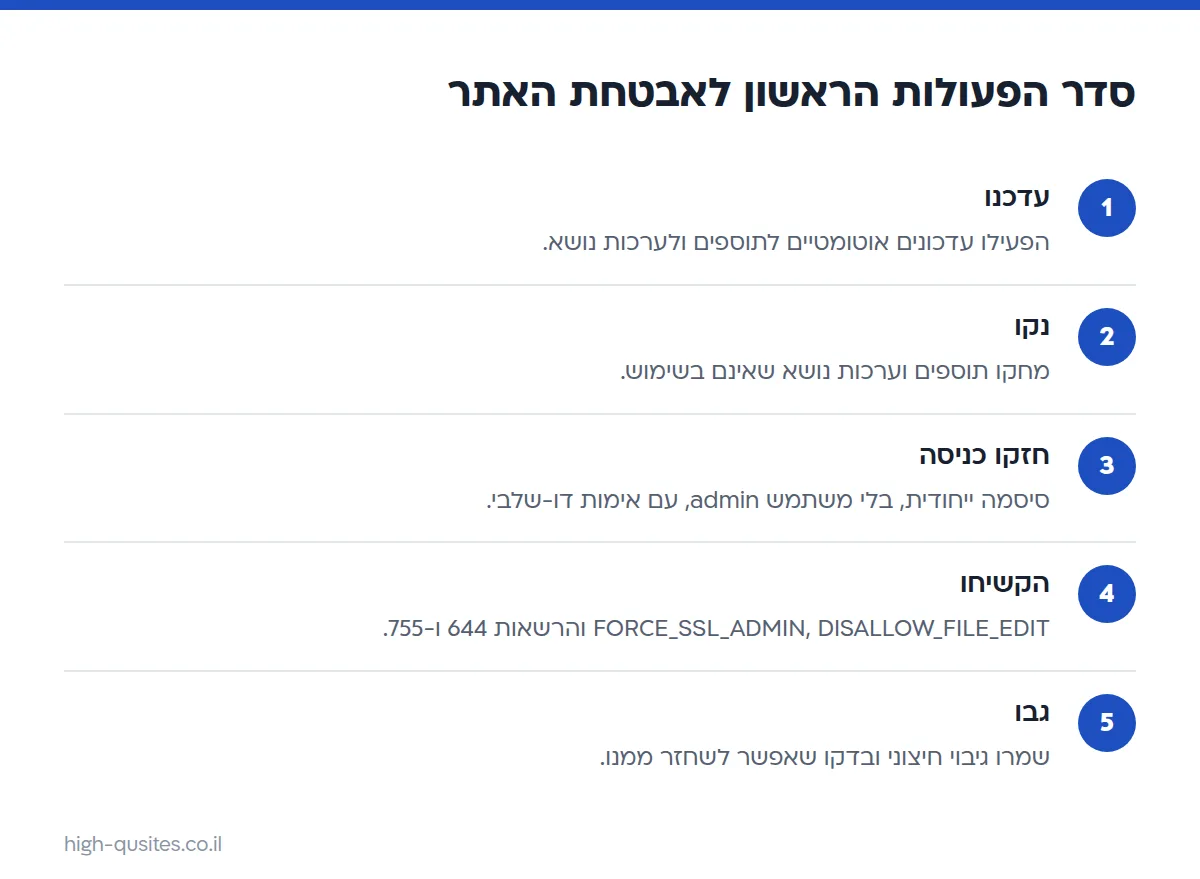
צעד 1: הפעילו עדכונים אוטומטיים
מאז וורדפרס 5.5 אפשר להפעיל עדכון אוטומטי לכל תוסף ולכל ערכת נושא בנפרד: לתוספים דרך העמודה Automatic updates במסך התוספים, ולערכות נושא דרך חלון הפרטים של הערכה במסך Appearance. ברירת המחדל היא בדיקה פעמיים ביום, ובעל האתר מקבל הודעת מייל על עדכון שהצליח או נכשל. לפני ההפעלה כדאי לוודא שיש גיבוי אוטומטי, כי עדכון עלול לשבור אתר שמשתמש בתוספים לא תואמים.
צעד 2: מחקו תוספים וערכות נושא שאינם בשימוש
תוסף כבוי עדיין יושב על השרת, ולעיתים אפשר לנצל את הקוד שלו גם כשהוא לא פעיל. דוגמה להמחשה: באתר עם 18 תוספים, שישה מהם נשארו מניסויים ישנים. מחיקת השישה מקטינה ישירות את כמות הקוד שצריך לעדכן ולנטר.
צעד 3: התקינו תוספים ממקורות מהימנים בלבד
העדיפו תוספים ממאגר WordPress.org עם עדכון אחרון מהתקופה האחרונה ועם בסיס משתמשים גדול. הימנעו מגרסאות פיראטיות של תוספים בתשלום: הן דרך נפוצה להחדיר קוד זדוני לאתר. עוד על ההיבט התפעולי של עדכונים ובדיקות שוטפות תמצאו במדריך על תחזוקת אתר.
איך מאבטחים את הכניסה ללוח הניהול?
כניסה מאובטחת ללוח הניהול מבוססת על סיסמה ייחודית וחזקה, אימות דו-שלבי והרשאות מינימליות לכל משתמש. ניחוש סיסמאות אוטומטי הוא שיטת תקיפה נפוצה, ולכן שכבה שנייה מקשה עליה משמעותית.
צעד 4: סיסמאות ארוכות וייחודיות, בלי משתמש admin
השתמשו בסיסמה ארוכה שלא חוזרת באף שירות אחר, עדיף מתוך מנהל סיסמאות. אם שם המשתמש של המנהל הוא admin, צרו משתמש מנהל חדש בשם אחר ומחקו את הישן.
צעד 5: הפעילו אימות דו-שלבי
תיעוד וורדפרס הרשמי ממליץ על אימות דו-שלבי כשכבה נוספת מעבר לסיסמה חזקה. ליבת וורדפרס לא כוללת אותו כברירת מחדל, ולכן מוסיפים אותו באמצעות תוסף ייעודי, בדרך כלל עם אפליקציית אימות בטלפון.
צעד 6: תנו לכל משתמש הרשאה מינימלית
עורך תוכן לא צריך הרשאת מנהל. בדקו מדי כמה חודשים מי רשום באתר, והסירו חשבונות של עובדים, פרילנסרים וחברות שכבר לא עובדים איתכם.
אילו הגדרות בשרת ובקבצים מקשות על פורצים?
כמה הגדרות קטנות בקובץ wp-config.php ובהרשאות הקבצים סוגרות פרצות שנפוצות באתרים שהוקמו בלי הקשחה. את רובן מבצעים בכמה דקות דרך ממשק האחסון או מול איש הפיתוח שלכם.
צעד 7: הפעילו HTTPS ואלצו אותו בלוח הניהול
התקינו תעודת SSL, ואז הוסיפו ל-wp-config.php את השורה define( 'FORCE_SSL_ADMIN', true );. לפי התיעוד הרשמי, ההגדרה מכריחה את כל ההתחברויות ואת כל הפעילות בלוח הניהול לעבור בהצפנה. לפני כן ודאו ש-SSL כבר מוגדר בשרת, אחרת תיתקעו בלולאת הפניות.
צעד 8: נטרלו עריכת קבצים מתוך לוח הניהול
הוסיפו define( 'DISALLOW_FILE_EDIT', true ); כדי להסיר את עורך הקוד של ערכות נושא ותוספים. אם פורץ משיג גישת מנהל, הוא לא יוכל להזריק קוד ישירות דרך הדשבורד.
באותו עניין, התיעוד הרשמי ממליץ על הרשאות 644 לקבצים ו-755 לתיקיות, כאשר רק הבעלים יכול לכתוב בקבצי הליבה.
איכות האחסון משפיעה גם היא על רמת האבטחה, ועל הקשר בינה לבין ביצועי האתר אפשר לקרוא במאמר על השפעת האחסון על הקידום בגוגל.
איך מגבים את האתר ומזהים פריצה מוקדם?
גיבוי נפרד מהשרת הוא רשת הביטחון האחרונה: גם אתר שנפרץ אפשר להחזיר לפעילות תוך זמן קצר אם יש עותק נקי. ניטור קבוע מקצר את הזמן שבו פריצה נשארת מתחת לרדאר.
צעד 9: גבו קבצים ומסד נתונים, ושמרו את הגיבוי בנפרד
תיעוד וורדפרס ממליץ לגבות את התקנת האתר כולה, קבצים ומסד נתונים, ולשמור את העותקים במקום מאובטח הנפרד מהשרת. גיבוי שיושב על אותו שרת נעלם יחד עם האתר. בדקו פעם בכמה חודשים שאפשר באמת לשחזר ממנו, כי גיבוי שלא נבדק הוא השערה.
צעד 10: הפעילו התראות וניטור
הפעילו התראה על התחברויות חריגות ועל שינויי קבצים, והיכנסו מדי פעם ללוח הבקרה של Site Health בוורדפרס לבדוק אזהרות. סימנים מחשידים כוללים משתמש מנהל שלא יצרתם, הפניות לאתרים זרים וירידה חדה בתנועה.
מה עושים ברגע שמזהים פריצה?
ברגע שמזהים פריצה, קודם מבודדים את הנזק ורק אחר כך מתקנים: משחזרים גיבוי נקי, מחליפים סיסמאות ומעדכנים את כל מה שמותקן באתר. סדר הפעולות חשוב, כי שחזור בלי סגירת הפרצה גורם לאותה פריצה לחזור.
- העבירו את האתר למצב תחזוקה, או בקשו מחברת האחסון להשבית אותו זמנית, כדי שמבקרים לא יקבלו קוד זדוני.
- שחזרו גיבוי שנוצר לפני הפריצה, ובדקו שהוא אכן נקי לפני שמחזירים את האתר לאוויר.
- החליפו סיסמאות של לוח הניהול, של חשבון האחסון, של מסד הנתונים ושל כל משתמש מנהל, ומחקו חשבונות שאתם לא מזהים.
- עדכנו ליבה, תוספים וערכות נושא, ומחקו כל תוסף שאין בו צורך. בלי זה, הפורץ יכול להשתמש באותה חולשה שוב.
- אם נאספו באתר פרטי לקוחות, התייעצו עם איש מקצוע לגבי חובות הדיווח וההודעה ללקוחות.
מי שאין לו גיבוי נקי צריך לפנות לחברת האחסון או למומחה אבטחה לניקוי האתר, כי חיפוש ידני של קבצים זדוניים קשה ולרוב משאיר קוד חבוי. אחרי התיקון כדאי לבדוק בחשבון Search Console של האתר אם יש התראות אבטחה ולבקש בדיקה חוזרת אם צריך.
טבלת 10 הצעדים: מה עושים ובאיזו תדירות?
הטבלה מרכזת את הצעדים לפי מאמץ ותדירות, כדי שתדעו מאיפה להתחיל.
| צעד | מה עושים | מאמץ | תדירות |
|---|---|---|---|
| 1. עדכונים אוטומטיים | הפעלה לתוספים ולערכות נושא | נמוך | חד-פעמי, ובדיקה חודשית |
| 2. הסרת מיותרים | מחיקת תוספים וערכות נושא לא פעילים | נמוך | כל רבעון |
| 3. מקורות מהימנים | תוספים ממאגר רשמי בלבד | נמוך | בכל התקנה |
| 4. סיסמאות | סיסמה ייחודית וארוכה, בלי admin | נמוך | חד-פעמי |
| 5. אימות דו-שלבי | תוסף ואפליקציית אימות | בינוני | חד-פעמי |
| 6. הרשאות משתמשים | הרשאה מינימלית וניקוי חשבונות | נמוך | כל רבעון |
| 7-8. הגדרות wp-config והרשאות קבצים | FORCE_SSL_ADMIN, DISALLOW_FILE_EDIT, 644 ו-755 | בינוני | חד-פעמי |
| 9-10. גיבוי וניטור | גיבוי חיצוני, התראות, בדיקת שחזור | בינוני | שוטף |
אילו טעויות נפוצות באבטחת אתרים?
טעויות נפוצות הן להתקין תוסף אבטחה אחד ולחשוב שהנושא סגור, לדחות עדכונים כי הם עלולים לשבור משהו, ולשמור גיבוי רק על אותו שרת. תוסף אבטחה הוא כלי עזר, לא תחליף לעדכונים ולסיסמאות.
- דחיית עדכונים במשך חודשים בגלל חשש משבירת האתר, במקום להקים סביבת בדיקה.
- שימוש באותה סיסמה בלוח הניהול, במייל ובחשבון האחסון.
- מתן גישת מנהל לספקים חיצוניים לתקופה בלתי מוגבלת.
- אי-בדיקה של גיבוי עד ליום שבו הוא נדרש.
אם אתם לא מתכוונים לטפל בכל זה בעצמכם, כדאי לברר מראש מי אחראי לאבטחה ולעדכונים. שאלה זו נמצאת ברשימה של עשר שאלות לפני שבוחרים חברת בניית אתרים.
שאלות נפוצות
האם וורדפרס בטוח לשימוש בעסק?
כן, כשמעדכנים אותו ומתחזקים אותו. לפי Patchstack, מרבית החולשות שנחשפו ב-2025 היו בתוספים ובערכות נושא ולא בליבת וורדפרס.
האם צריך תוסף אבטחה באתר וורדפרס?
תוסף אבטחה יכול להוסיף חומת אש, סריקה והתראות, אבל הוא לא מחליף עדכונים, סיסמאות חזקות וגיבוי נפרד.
כל כמה זמן מגבים אתר וורדפרס?
תלוי בתדירות השינויים באתר: אתר תוכן שמתעדכן לעיתים רחוקות יסתפק בגיבוי שבועי, וחנות שמקבלת הזמנות כל יום צריכה גיבוי יומי של מסד הנתונים.
איך יודעים שהאתר נפרץ?
סימנים נפוצים הם משתמש מנהל לא מוכר, הפניה לאתרים זרים, אזהרת אבטחה בדפדפן או בגוגל וירידה פתאומית בתנועה.
מה עושים אם האתר נפרץ?
משחזרים גיבוי נקי שנוצר לפני הפריצה, מחליפים את כל הסיסמאות, מעדכנים את כל התוספים ומוחקים חשבונות מנהל לא מוכרים.